Novedades de zn-gate 1.15.0: ZCode protegido en Windows, borrados ocultos bloqueados, más solicitudes de identidad detectadas y un zn run más seguro
John Silver10 min de lectura
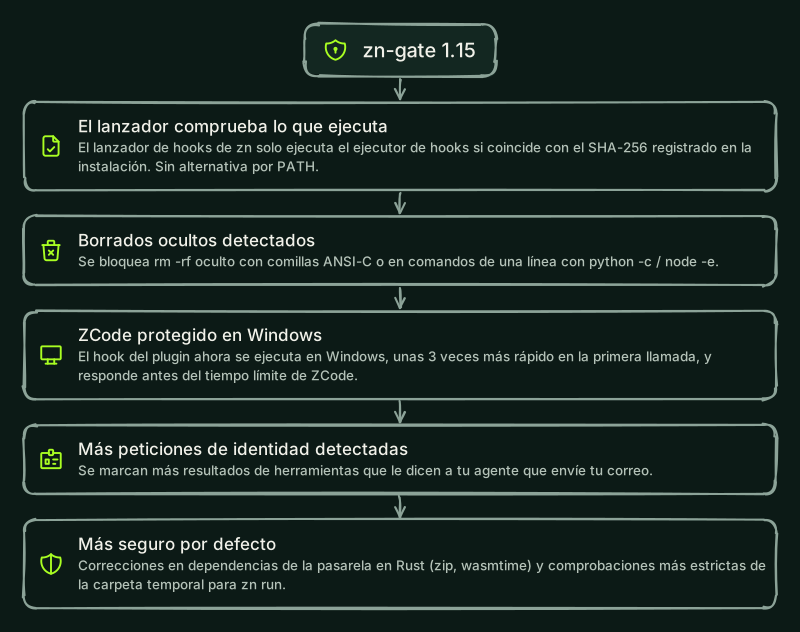
zn-gate 1.15.0 hace que el plugin de ZCode proteja las llamadas a herramientas en Windows, dificulta esconder un comando destructivo de la comprobación que se ejecuta antes de que tu agente lo lance, amplía la comprobación opcional de descargas canalizadas, detecta más resultados de herramientas que intentan que tu agente envíe tus datos, comprueba que el ejecutor de hooks es el que se instaló antes de ejecutarlo, cierra un hueco en zn run y corrige mensajes que eran poco claros o no aparecían. zn-gate sigue sin necesitar cuenta y por defecto no envía nada. Actualiza con npm install -g zn-gate@1.15.0 y pip install -U zn-gate.
¿Está ZCode protegido ahora en Windows?
Sí, desde esta versión. En versiones anteriores, los hooks del plugin de ZCode arrancaban /bin/sh por su ruta completa, que Windows no tiene, así que el hook nunca se ejecutaba y ZCode ejecutaba todas las llamadas a herramientas sin zn. zn-gate check indicaba que el plugin no estaba protegido, pero nada detenía las llamadas. Ahora cada evento del plugin tiene también un hook para Windows:
- Se ejecuta. El hook arranca Node.js directamente (un pequeño
scripts/zn-hook.cmdlo busca en la carpeta de instalación habitual) y recurre a una versión del lanzador en PowerShell cuando Node.js está en otro sitio. Si no encuentra un Node.js utilizable, bloquea la llamada. - Responde a tiempo. ZCode deja pasar una llamada cuando su hook agota el tiempo. El plugin ahora da a sus hooks 5 minutos en lugar de 30 segundos, y el hook bloquea la llamada por sí mismo 2 minutos después de que ZCode lo arrancara, también cuando zn-gate se ha quedado colgado. En nuestras pruebas en una máquina Windows de 2 CPU con todas las CPU ocupadas, una comprobación normal tardó hasta 131 segundos y un zn-gate colgado se bloqueó tras 154 segundos como máximo, así que el tiempo límite de 5 minutos deja margen. En una máquina tan ocupada que el hook tarde más de 5 minutos, ZCode deja pasar la llamada.
zn hooks install zcodeescribe el mismo tiempo límite y el mismo plazo: vuelve a ejecutarlo para actualizar una instalación existente. - Es unas tres veces más rápido. En una máquina nueva con Windows Server 2022, 2 vCPU y Defender activado, la primera llamada al hook de la máquina tarda 0,7 s en lugar de 2,0 s (mediana de dos ejecuciones), y una llamada posterior 0,3 s en lugar de 0,9 s.
- Solo ejecuta los archivos del propio plugin. Funciona desde carpetas de usuario cuyos nombres contienen espacios,
&, paréntesis,^o%, y nunca ejecuta un archivo del mismo nombre que esté en el proyecto.
zn-gate check ejecuta allí el hook de Windows y ya no informa de un hook como «no se pudo iniciar» cuando respondió y terminó antes de leer toda su entrada. Después de actualizar, vuelve a instalar el plugin en ZCode (Settings, Plugins).
¿Qué borrados ocultos detecta ahora zn-gate?
La comprobación de comandos destructivos bloquea un borrado recursivo de tu carpeta personal, de la raíz del sistema de archivos o de una carpeta del sistema antes de que el agente lo ejecute. La 1.15.0 lee dos formas más de escribir uno:
- Comillas ANSI-C: se bloquean
$'\x72m' -rf ~,rm -rf $'\x7e'y$'\162m' -rf /. Un$'...'literal que solo se imprime, como enecho $'\x72m -rf ~', sigue permitido. - One-liners de intérpretes: se lee el código que se pasa a
python -c,node -e,perl -eyruby -e(también detrás desudooenv). Un one-liner que borra de forma recursiva esas carpetas (shutil.rmtree,fs.rmSyncconrecursive,remove_tree,FileUtils.rm_rf,unlink glob) se bloquea comorm_root_home.
Consulta Comandos destructivos para ver la lista completa.
¿Qué descargas canalizadas se bloquean?
La regla pipe_to_shell está desactivada por defecto. Actívala con hooks.blockDestructiveCommands en ~/.zn/config.json (por ejemplo ["rm_root_home", "disk_overwrite", "pipe_to_shell"], o true para las seis reglas) o con ZN_BLOCK_DESTRUCTIVE=1. Con ella activada, la 1.15.0 bloquea además:
- Una descarga canalizada a
python,node,perlorubyque lee el programa desde la tubería, comocurl ... | python3o| sudo python3 -, se bloquea comopipe_to_shell.| python3 -m json.tooly| python3 script.pysiguen permitidos. - En PowerShell 7, una línea que empieza por una tubería continúa el comando de la línea anterior, así que una descarga como
iwr https://example.com/i.ps1seguida de una línea| iexse bloquea. Una línea siguiente que canaliza a algo inofensivo, como| ConvertFrom-Json, sigue permitida.
Más solicitudes de identidad detectadas
El texto de un resultado de herramienta puede decir a tu agente que ponga tus datos en una petición. Las reglas de solicitud de identidad (pi:identity_request y pi:identity_request_multi) ahora detectan más casos: «the user email» sin apóstrofo, «their email» en una cabecera X- personalizada o en la petición siguiente, una instrucción que continúa en una segunda línea y una instrucción de ejecutar whoami o git config user.email y poner el resultado en una cabecera, un parámetro de URL, una cookie, un campo de formulario o una petición. La documentación de API que pide una dirección de correo «en cada petición», en una cabecera User-Agent o From, un enlace mailto, un cuerpo de petición o un formulario no se marca, y tampoco las frases que dicen que no envíes los datos. Como antes, estas reglas son avisos por defecto y bloquean en modo estricto.
El lanzador de hooks comprueba lo que ejecuta
En macOS y Linux, y para Claude Code en Windows (que ejecuta el mismo lanzador a través de Git Bash), el lanzador de hooks de zn ahora solo ejecuta el ejecutor de hooks de zn-gate mientras ese archivo conserve el SHA-256 registrado en la instalación, y ya no recurre a un zn encontrado en el PATH. Un ejecutor que se editó o se cambió por un sustituto se bloquea con un mensaje que indica volver a ejecutar zn hooks install <agent>, y zn-gate check lo señala. La comprobación cubre el archivo del ejecutor, no los demás archivos del paquete. Los hooks de PowerShell en línea de Codex CLI, Cursor, Gemini CLI y Antigravity en Windows no cambian.
¿Qué cambió en zn run y en el gateway de Rust?
zn runy las carpetas temporales:zn runrechaza un comando permitido que se resuelve a un archivo en una carpeta temporal. Se le escapaban dos casos. Primero, la carpeta temporal se tomaba deTMPDIR,TEMPyTMP, que el agente puede fijar para el comando, así que apuntarlas a otro sitio permitía que un archivo colocado en la carpeta temporal del sistema se ejecutara con el secreto. Las carpetas temporales del sistema (/tmp,/var/tmp,/dev/shm, las carpetas temporales por usuario de macOS y, en Windows, la carpeta temporal del perfil de usuario y la del sistema) ahora se comprueban siempre. Segundo, en Windows, una carpeta temporal nombrada de una forma y una entrada del PATH de otra (el nombre largo, el nombre corto 8.3, una unidadsubsto una ruta\\?\) no coincidían; ahora sí, y la comprobación de archivos dentro del proyecto compara las mismas formas.- Publicación en PyPI: el paquete de Python ahora se publica con
pypa/gh-action-pypi-publish1.14.3, que ya no confía en el certificado raíz de emSign que GHSA-5xjx-3w67-w9x9 declara comprometido. Los archivos de PyPI de la 1.14.1 y de la 1.15.0-rc.1 coinciden con elSHA256SUMSfirmado en sus versiones de GitHub. - Dependencias del gateway de Rust: el gateway se compila con zip 9.3.0 y wasmtime 48.0.8, que corrigen RUSTSEC-2026-0429 (zip 8.6.0 podía abortar el proceso con una entrada de archivo que es un enlace simbólico con un tamaño declarado grande; el gateway nunca extrae archivos) y RUSTSEC-2026-0422, RUSTSEC-2026-0423 y RUSTSEC-2026-0424 (comprobaciones entre componentes de WebAssembly).
Correcciones
- Init guiado sin internet:
zn-gate initahora dice «no internet connection: npm could not reach the registry» y qué hacer a continuación, en lugar de culpar a los permisos de la carpeta global de npm. El paso de instalación de npm se rinde a los 30 segundos más o menos y nunca espera más de 3 minutos. En Windows, cuando ese paso agota el tiempo, ahora se detiene el propio npm. - OpenCode: cuando el hook de zn no puede arrancar (por ejemplo, porque ya no existe el Node.js con el que se instaló), la llamada bloqueada lo dice con claridad y da el paso para repararlo (
zn-gate checky despuészn hooks install opencode), en lugar de un error sin procesar. - El mismo paso siguiente en todas partes: cuando una comprobación agota el tiempo o falla, todos los agentes ahora dicen que lo intentes de nuevo y, si sigue ocurriendo, que ejecutes
zn-gate check. - ZCode: cuando la comprobación de la salida de una herramienta agota el tiempo, o la salida es demasiado grande para comprobarla (más de 32 MiB), ZCode ahora recibe un aviso de que la salida no se retuvo, en lugar de un bloqueo o un mensaje de que se retuvo, ya que la herramienta ya se había ejecutado.
zn-gate check: lee los hooks del plugin de ZCode del sistema en el que se ejecuta, y no juzga el hook del otro sistema ni toma una ruta de Windows comoC:/Windows/...por un programa buscado por nombre.- Disco lleno: los hooks ya no dejan un archivo de bloqueo vacío junto al registro de evidencias, que hacía que cada llamada posterior al hook esperara medio segundo.
- zn-gate stats: solo se informa como enviados los días cuyos recuentos compartidos se enviaron de verdad; un día cuyo envío falló se reintenta en la siguiente ejecución.
- Paquete de Python: un resultado de herramienta que contiene el mismo objeto muchas veces ya no se bloquea con la regla
size:items.ZN_STRICTyZN_BLOCK_TRUNCATEDavisan cuando se fijan a un valor distinto de1, que los deja desactivados. Conon_block="ignore", las integraciones de LangChain y LlamaIndex ahora registran una advertencia, con la regla y el lugar donde ocurrió, cuando dejan pasar algo. La advertencia de una llamada fallida a la nube dice qué falló y que se usaron las reglas locales.
La lista completa está en el registro de cambios.
¿Cómo actualizo?
npm install -g zn-gate@1.15.0
pip install -U zn-gate
npx -y zn-gate@1.15.0 check
La actualización renueva los lanzadores de hooks que escribió, también en Windows. Si tu gestor de paquetes omite los scripts de instalación (npm install --ignore-scripts, pnpm o bun), vuelve a ejecutar zn hooks install <agent> para cada agente que uses; hasta entonces los hooks bloquean las llamadas a herramientas y te dicen que lo hagas (con pnpm siguen ejecutando el ejecutor de hooks de la versión instalada antes, sin mensaje). check te dice qué agentes lo necesitan. Si usas el plugin de Claude Code, ejecuta claude plugin update zn-gate@usezn e inicia una sesión nueva. Si usas el plugin de ZCode en Windows, vuelve a instalarlo en ZCode (Settings, Plugins).