Novedades de zn-gate 1.16.0: una comprobación más clara, zn why, secretos en el historial del agente, una auditoría de paquetes, comprobaciones de comandos más estrictas
John Silver12 min de lectura
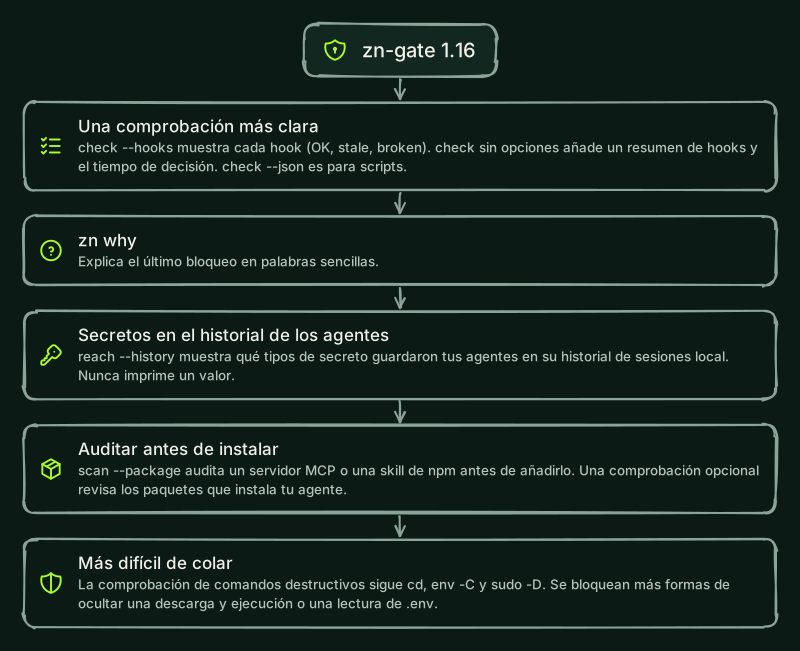
zn-gate 1.16.0 hace que la comprobación sea más fácil de leer y de automatizar. zn-gate check --hooks lista cada hook instalado e indica si está OK, obsoleto o roto, el check normal termina con un resumen de hooks de una línea y con el tiempo de decisión por llamada a herramienta, y check --json entrega el mismo resultado a scripts y CI. zn why explica el último bloqueo con palabras sencillas. También añade cuatro funciones que están desactivadas hasta que las pidas, hace que las comprobaciones de comandos lean más de lo que un shell ejecuta de verdad, y comprueba cada archivo de zn-gate que carga el hook. zn-gate sigue sin necesitar cuenta y no envía nada por defecto. Actualiza con npm install -g zn-gate@1.16.0 y pip install -U zn-gate.
¿Me dice más la comprobación ahora?
Sí. Cuatro novedades, todas locales:
zn-gate check --hooks(tambiéndoctor --hooks) lista cada hook de zn instalado con su agente, su archivo de configuración, su evento y el comando que ejecuta. Cada hook está OK, obsoleto (escrito por una versión anterior de zn-gate) o roto (no se puede ejecutar, está desactivado, está escrito dos veces o está en un archivo de configuración que zn no puede leer), y una línea de obsoleto o roto viene con el comando que lo arregla. Solo lee archivos: no se ejecuta, cambia ni envía nada.- Un resumen de hooks. El
checky eldoctornormales terminan con una línea, por ejemploHooks: 3 OK, 1 stale, 0 broken. Run zn-gate check --hooks for details.Solo aparece cuando hay un hook instalado y no cambia el código de salida.zn-gate statustambién avisa cuando un hook lo escribió una versión anterior de zn-gate, nombra cada agente y da el comando que lo renueva. - Tiempo de decisión.
checktermina con el p50 y el p95 de las últimas 100 llamadas a herramienta, medidos en tu máquina. No incluye el arranque del proceso, la escritura de la respuesta ni el guardado de estadísticas y evidencia. Se guarda en~/.zn/stats.jsonsolo como números y muestrano data yethasta que zn haya comprobado una llamada a herramienta. zn-gate check --json(tambiéndoctor --json) imprime un objeto JSON para scripts, CI y solicitudes de soporte: el estado de protección y el motivo de cada agente, las versiones y el código de salida. Los códigos de salida son los mismos que en la forma de texto, y tu carpeta personal aparece como~.
¿Qué hace zn why?
zn why explica el último bloqueo de tu registro de decisiones, o el registro con el id que le des (zn why <id>), con palabras sencillas: qué se detuvo (solo la vista previa corta que el registro ya guarda), qué regla se activó, por qué importa y el comando que puedes ejecutar en tu propia terminal para continuar, cuando lo hay. Solo lee el registro y nunca usa la red. Está en el paquete de npm.
Seis mensajes de bloqueo siguen ahora el mismo patrón: nombran la regla, dicen por qué importa y dicen quién puede permitirlo, con el único comando que debes ejecutar cuando lo hay. Cubren un comando destructivo, un archivo .env y otros archivos de secretos, una solicitud que enviaría datos personales, un comando demasiado largo para comprobarlo y una bóveda que no está disponible. Los mensajes empiezan con las mismas palabras que antes. Cuando se detiene un comodín como ls * o cat * porque también coincidiría con un archivo .env, el mensaje ahora lo dice del patrón y te indica que nombres los archivos que necesitas.
¿Qué hay de nuevo, desactivado salvo que lo pida?
- Secretos en el historial del agente:
zn-gate reach --history. Lee los archivos de historial de Claude Code y Codex en tu carpeta personal, línea por línea, e imprime el agente, el archivo, el tipo de secreto, cuántas veces aparece y qué hacer (rotar la clave, borrar la sesión). Nunca imprime un valor.--jsonda lo mismo para scripts. No escribe nada, no envía nada y no sigue ningún enlace, y cuando se alcanza su límite de tiempo (--max-seconds, 120 por defecto) dice qué archivos no terminó. No puede ver lo que ya se envió a tu proveedor de modelos. El paquete de Python también lo tiene, con el mismo informe, las mismas opciones y los mismos códigos de salida. - Audita un paquete antes de añadirlo:
zn-gate scan --package <name>[@version]. zn-gate descarga un servidor MCP o una skill de npm desde el registro, lo comprueba con su suma de verificación, lo descomprime en una carpeta temporal y lee sus archivos con una extensión analizada, junto con la auditoría de la configuración del agente. No se omite ninguna carpeta por nombre, así que también se analizannode_modules,distybuilddentro del paquete. Antes del resultado, el informe lista lo que npm ejecutaría si lo instalaras: sus scriptspreinstall,installypostinstallcon su comando, y sus comandosbin. No se instala ni se ejecuta nada del paquete. El código de salida es1si hay hallazgos,3cuando no se pudo leer una parte del paquete y2cuando no se puede obtener el paquete o se rechaza (por ejemplo, la suma de verificación no coincide). No analiza los paquetes de los que depende el paquete. - Una comprobación de los paquetes que instala tu agente. Cubre
npm install,pnpm add,yarn add,bun add,pip install,uv addypipx install, y nunca bloquea un comando. Ponhooks.packageInstallChecken"offline"en~/.zn/config.json(oZN_PACKAGE_CHECK=offline) y tu agente pregunta antes de instalar un nombre que se parece a un paquete conocido (una letra distinta, dos letras intercambiadas, un carácter parecido, otros separadores o un ámbito de npm que imita a uno conocido). Con"online"(solo en el archivo de configuración), zn-gate también consulta al registro público de npm o PyPI, en una instalación simple, si el nombre existe, enviando solo el nombre del paquete, y pregunta cuando no existe o se publicó por primera vez hace menos de 14 días. Los agentes que no pueden mostrar una pregunta (Codex CLI, OpenCode, Gemini CLI) ejecutan el comando, y cada hallazgo va al registro de decisiones. Los avisos de una versión publicada hace menos de 72 horas, y de unnpm installen un proyecto que puede actualizar el lockfile, son una activación aparte (hooks.packageInstallNotices). - Limita los hosts a los que llega un comando:
zn run --egress-allow HOST[:PORT],.... zn configura un proxy local en 127.0.0.1 para el comando, y las solicitudes a otros hosts reciben un 403. Cubre los programas que leen las variables de proxy (curl, gh, requests, axios) y, en Node, solo las versiones que respetanNODE_USE_ENV_PROXY. Elfetchde un Node más antiguo, los programas que ignoran las variables, los sockets sin procesar y el DNS no están cubiertos.
¿Qué comandos lee ahora la comprobación?
La comprobación de comandos destructivos bloquea un borrado recursivo de tu carpeta personal, de la raíz del sistema de archivos o de una carpeta del sistema. 1.16.0 lee más de lo que un shell ejecuta de verdad antes de decidir:
- Cambios de carpeta. Sigue
cdypushdanteriores en la línea, yenv -C,env --chdir,sudo -Dysudo --chdir.cd ~ && rm -rf .,env -C ~ rm -rf .ysudo -D / rm -rf .se bloquean igual querm -rf ~, y un shell anidado empieza en la carpeta a la que ha llegado la línea. Los mismos comandos sobre la carpeta de un proyecto (cd build && rm -rf .,env -C ~/projects/app rm -rf .) siguen permitidos, y tambiéncd ~ && rm -rf .cache. - Palabras clave del shell y comillas invertidas.
{ rm -rf ~; },if true; then rm -rf ~; fi,while ...; do ...; done,! rm -rf ~y un comando dentro de comillas invertidas se leen como el mismo comando solo. - Descargar y ejecutar. La comprobación ahora también bloquea un shell que lee su programa de una sustitución en su entrada (
bash < <(curl URL),sh <<< "$(curl URL)"), un descargador o shell escrito de otra forma (/bin/sh -c "$(curl ...)",bash <(\curl ...)), una descarga canalizada a un grupo o a la línea siguiente (curl URL | (sh)), y variables literales asignadas antes en la misma línea (X=curl; $X URL | sh).bash < <(echo hi),diff <(curl ...) <(curl ...)ycurl URL | jq .siguen permitidos. - Formas de escribir
.env. Se bloquea un archivo.envnombrado con un prefijo de ruta (./.env,app/.env,/srv/app/.env), en una lista de PowerShell (cat .env.example,.env), con un parámetro de PowerShell (Get-Content -Path:.env) o escrito con cmd.exe (type .e^nv, unidades%NAME%) o con una expansión del shell que podría completar el nombre. Los archivos de ejemplo como.env.examplesiguen permitidos, y.env.dist,.env.defaultsy.env.schemase bloquean. - El lanzador comprueba cada archivo. Al instalar, el lanzador del hook registra el SHA-256 del código y los datos de
lib/, depackage.jsony debin/cli.js. Cada uno de esos archivos se comprueba cuando el hook lo carga, y un archivo que se editó, falta en la lista, es un enlace o está fuera del paquete detiene el hook.zn-gate checknombra un archivo modificado. No quedan cubiertos el propio script del lanzador, el binario de Node.js, los archivos leídos como datos ni los hooks de PowerShell en línea de Windows (Codex CLI, Cursor, Gemini CLI, Antigravity).
Consulta Comandos destructivos para ver la lista completa.
¿Qué cambió para equipos, zn audit y Python?
- Equipos.
zn team status --rulesimprime con palabras sencillas las reglas de la política firmada activa de tu organización: la versión, el id de la clave, cuándo caduca y cada regla con lo que bloquea, avisa o restringe, y el motivo. No hace ninguna llamada de red y no muestra reglas de una copia que no se verifica o ha caducado.zn team join -lee el token de unión de la entrada estándar, así que no queda en el historial de tu shell ni en la lista de procesos (printf %s "$TOKEN" | zn team join -, o defineZN_TEAM_JOIN_TOKEN). Un token dado como argumento sigue funcionando. zn audit.zn audit --approveregistra la configuración ejecutable de un proyecto (servidores MCP, hooks, permisos, comandos auxiliares, scripts de instalación y más). Las auditorías posteriores informan de una entrada cambiada, añadida o eliminada como ZNA023, solo por nombre. La aprobación es tuya: el comando solo se ejecuta en una terminal, y zn bloqueaaudit --approvecuando lo escribe un agente. Una regla nueva, ZNA022, marca un hook de tipohttpque envía eventos de herramientas a una dirección.- Claude Code.
zn hooks install claude-codetambién registra los hooksConfigChangeeInstructionsLoaded. Ejecútalo de nuevo para añadirlos. - GitHub Copilot ya no está marcado como experimental.
zn hooks install copilotconfigura los hooks que comparten VS Code, la aplicación GitHub Copilot y Copilot CLI. Los hooks se ejecutaron de principio a fin solo con Copilot CLI, y la parte de VS Code está documentada, no probada en la aplicación. - Python. Una comprobación local arranca en menos de la mitad del tiempo que tardaba, porque
import zn_gateya no compila todas las reglas por adelantado. El paquete de Python también oculta las mismas formas de secreto que el paquete de Node.js, ypython -m zn_gateejecuta el comandozn-gate.
¿Hay algo que rompa la compatibilidad?
No para la mayoría de la gente. Estos son los cambios que pueden detener algo que antes funcionaba:
- Las opciones desconocidas son errores.
check,doctor,status,version,test,evidence,logs,export,team status,scanyanalyzeterminan con2ante una opción que no conocen, y el mensaje lista las opciones que admite el comando. Antes, la opción se ignoraba. - Ajustes mal escritos en
zn.json. Un ajuste de la secciónsecurityoauditque zn no conoce ahora es un error que nombra el ajuste y el válido más cercano. En otras secciones sigue siendo un aviso. - Hooks obsoletos. Si
checkdice que un hook está obsoleto, o que un lanzador registra solo el runner, ejecuta de nuevozn hooks install <agent>. - Un evento de hook desconocido (un nombre o una forma que esta versión no conoce) ahora se bloquea en los hooks que pueden bloquear, en Claude Code, Codex CLI, ZCode y Cursor, con un mensaje que dice que actualices. Ejecuta
zn hooks install <agent>para obtener el lanzador nuevo. - Si definiste
ZN_HOME. Hasta ahora, el registro de decisiones, los ajustes de hooks deconfig.jsony la lista de solicitudes de secretos se quedaban en~/.zncuandoZN_HOMEestaba definido, mientras que las estadísticas, los pines, la bóveda y la clave de la nube lo seguían. Ahora todo el estado de zn sigue aZN_HOME. Con la variable sin definir, nada cambia.
¿Cómo actualizo?
npm install -g zn-gate@1.16.0
pip install -U zn-gate
npx -y zn-gate@1.16.0 check
La actualización renueva los lanzadores de hooks que escribió. Si tu gestor de paquetes omite los scripts de instalación (npm install --ignore-scripts, pnpm o bun), o actualizaste con sudo, ejecuta de nuevo zn hooks install <agent> para cada agente que uses. check te dice qué agentes lo necesitan. Si usas el plugin de Claude Code, ejecuta claude plugin update zn-gate@usezn y empieza una sesión nueva.
Si ya definiste ZN_HOME, mueve evidence.jsonl y requests.jsonl de ~/.zn a esa carpeta, y copia allí también la parte de hooks de config.json. Esos tres se quedaban antes en ~/.zn, y ahora zn los busca en la carpeta de ZN_HOME.
La lista completa está en el registro de cambios.