Nouveautés de zn-gate 1.16.0 : une vérification plus claire, zn why, les secrets dans l'historique des agents, un audit de paquet, des contrôles de commandes plus stricts
John Silver13 min de lecture
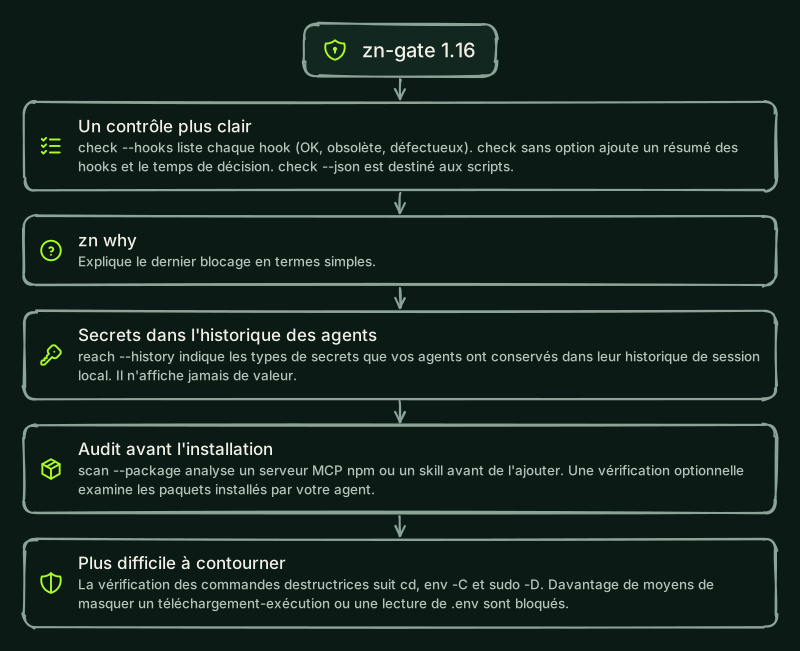
zn-gate 1.16.0 rend le check plus facile à lire et à scripter. zn-gate check --hooks liste chaque hook installé et indique s'il est OK, obsolète ou défaillant, un check simple se termine par un résumé des hooks sur une ligne et par le temps de décision par appel d'outil, et check --json fournit le même résultat aux scripts et à la CI. zn why explique le dernier blocage en termes simples. Cette version ajoute aussi quatre fonctions désactivées tant que vous ne les demandez pas, fait lire aux contrôles de commandes davantage de ce qu'un shell exécute réellement, et vérifie chaque fichier zn-gate que le hook charge. zn-gate ne demande toujours aucun compte et n'envoie rien par défaut. Mettez à jour avec npm install -g zn-gate@1.16.0 et pip install -U zn-gate.
Le check m'en dit-il plus maintenant ?
Oui. Quatre ajouts, tous locaux :
zn-gate check --hooks(aussidoctor --hooks) liste chaque hook zn installé avec son agent, son fichier de réglages, son événement et la commande qu'il exécute. Chaque hook est OK, obsolète (écrit par une version plus ancienne de zn-gate) ou défaillant (il ne peut pas s'exécuter, il est désactivé, il est écrit deux fois, ou il se trouve dans un fichier de réglages que zn ne peut pas lire), et une ligne obsolète ou défaillante est accompagnée de la commande qui la corrige. Il ne fait que lire des fichiers : rien n'est exécuté, modifié ni envoyé.- Un résumé des hooks.
checketdoctorse terminent par une ligne, par exempleHooks: 3 OK, 1 stale, 0 broken. Run zn-gate check --hooks for details.Elle n'apparaît que lorsqu'un hook est installé et ne change pas le code de sortie.zn-gate statusavertit aussi lorsqu'un hook a été écrit par une version plus ancienne de zn-gate, nomme chaque agent et donne la commande qui le rafraîchit. - Le temps de décision.
checkse termine par le p50 et le p95 des 100 derniers appels d'outil, mesurés sur votre machine. Il exclut le démarrage du processus, l'écriture de la réponse, ainsi que l'enregistrement des statistiques et des preuves. Il est stocké dans~/.zn/stats.jsonsous forme de simples nombres et afficheno data yettant que zn n'a pas vérifié un appel d'outil. zn-gate check --json(aussidoctor --json) affiche un objet JSON pour les scripts, la CI et les demandes d'assistance : l'état de la protection et sa raison pour chaque agent, les versions et le code de sortie. Les codes de sortie sont les mêmes que dans la forme texte, et votre dossier personnel apparaît sous la forme~.
Que fait zn why ?
zn why explique le dernier blocage de votre journal de décisions, ou l'enregistrement dont vous donnez l'identifiant (zn why <id>), en termes simples : ce qui a été arrêté (uniquement l'aperçu court que le journal contient déjà), quelle règle s'est déclenchée, pourquoi cela compte, et la commande que vous pouvez exécuter dans votre propre terminal pour continuer, lorsqu'il y en a une. Il ne fait que lire le journal et n'utilise jamais le réseau. Il se trouve dans le paquet npm.
Six messages de blocage suivent désormais le même schéma : ils nomment la règle, disent pourquoi elle compte et qui peut l'autoriser, avec la commande unique à exécuter lorsque c'est possible. Ils couvrent une commande destructrice, un fichier .env et d'autres fichiers de secrets, une requête qui enverrait des données personnelles, une commande trop longue pour être vérifiée, et un coffre qui n'est pas disponible. Les messages commencent par les mêmes mots qu'avant. Lorsqu'un caractère générique tel que ls * ou cat * est arrêté parce qu'il correspondrait aussi à un fichier .env, le message le dit désormais à propos du motif et vous invite à nommer les fichiers dont vous avez besoin.
Qu'y a-t-il de nouveau, et désactivé sauf demande de ma part ?
- Les secrets dans l'historique des agents :
zn-gate reach --history. Il lit ligne par ligne les fichiers d'historique de Claude Code et de Codex dans votre dossier personnel, et affiche l'agent, le fichier, le type de secret, le nombre d'occurrences et la marche à suivre (changer la clé, supprimer la session). Il n'affiche jamais une valeur.--jsondonne la même chose pour les scripts. Il n'écrit rien, n'envoie rien et ne suit aucun lien, et lorsque sa limite de temps (--max-seconds, 120 par défaut) est atteinte, il indique quels fichiers il n'a pas terminé de lire. Il ne peut pas voir ce qui a déjà été envoyé à votre fournisseur de modèle. Le paquet Python l'a aussi, avec le même rapport, les mêmes options et les mêmes codes de sortie. - Auditer un paquet avant de l'ajouter :
zn-gate scan --package <name>[@version]. zn-gate télécharge depuis le registre un serveur MCP ou une skill npm, le vérifie par rapport à sa somme de contrôle, le décompresse dans un dossier temporaire et lit ses fichiers dont l'extension est analysée, en plus de l'audit de la configuration d'agent. Aucun dossier n'est ignoré d'après son nom, doncnode_modules,distetbuildà l'intérieur du paquet sont eux aussi analysés. Avant le résultat, le rapport liste ce que npm exécuterait si vous l'installiez : ses scriptspreinstall,installetpostinstallavec leur commande, et ses commandesbin. Rien dans le paquet n'est installé ni exécuté. Le code de sortie est1en cas de constat,3lorsqu'une partie du paquet n'a pas pu être lue, et2lorsque le paquet ne peut pas être récupéré ou est refusé (par exemple parce que la somme de contrôle ne correspond pas). Il n'analyse pas les paquets dont le paquet dépend. - Un contrôle sur les paquets que votre agent installe. Il couvre
npm install,pnpm add,yarn add,bun add,pip install,uv addetpipx install, et ne bloque jamais une commande. Définissezhooks.packageInstallChecksur"offline"dans~/.zn/config.json(ouZN_PACKAGE_CHECK=offline) et votre agent vous demande confirmation avant d'installer un nom qui ressemble à celui d'un paquet connu (une lettre de différence, deux lettres permutées, un caractère qui lui ressemble, d'autres séparateurs, ou une portée npm qui imite une portée connue). Avec"online"(fichier de configuration uniquement), zn-gate interroge aussi le registre public npm ou PyPI, pour une installation simple, afin de savoir si le nom existe, en n'envoyant que le nom du paquet, et demande confirmation lorsqu'il n'existe pas ou a été publié pour la première fois il y a moins de 14 jours. Les agents qui ne peuvent pas afficher de question (Codex CLI, OpenCode, Gemini CLI) exécutent la commande, et chaque constat va dans le journal de décisions. Les avis pour une version publiée il y a moins de 72 heures, et pour unnpm installdans un projet susceptible de mettre à jour le fichier de verrouillage, relèvent d'une activation distincte (hooks.packageInstallNotices). - Limiter les hôtes qu'une commande joint :
zn run --egress-allow HOST[:PORT],.... zn met en place un proxy local sur 127.0.0.1 pour la commande, et les requêtes vers d'autres hôtes reçoivent un 403. Il couvre les programmes qui lisent les variables de proxy (curl, gh, requests, axios) et, dans Node, uniquement les versions qui respectentNODE_USE_ENV_PROXY. Lefetchd'un Node plus ancien, les programmes qui ignorent les variables, les sockets bruts et le DNS ne sont pas couverts.
Quelles commandes le check lit-il maintenant ?
Le contrôle des commandes destructrices bloque la suppression récursive de votre dossier personnel, de la racine du système de fichiers ou d'un dossier système. La version 1.16.0 lit davantage de ce qu'un shell exécute réellement avant de décider :
- Les changements de dossier. Il suit
cdetpushdplus tôt dans la ligne, ainsi queenv -C,env --chdir,sudo -Detsudo --chdir.cd ~ && rm -rf .,env -C ~ rm -rf .etsudo -D / rm -rf .sont bloquées commerm -rf ~, et un shell imbriqué démarre dans le dossier atteint par la ligne. Les mêmes commandes sur un dossier de projet (cd build && rm -rf .,env -C ~/projects/app rm -rf .) restent autorisées, tout commecd ~ && rm -rf .cache. - Les mots-clés du shell et les accents graves.
{ rm -rf ~; },if true; then rm -rf ~; fi,while ...; do ...; done,! rm -rf ~et une commande placée entre accents graves sont lues comme la même commande seule. - Télécharger puis exécuter. Le contrôle bloque désormais aussi un shell qui lit son programme depuis une substitution sur son entrée (
bash < <(curl URL),sh <<< "$(curl URL)"), un outil de téléchargement ou un shell écrit autrement (/bin/sh -c "$(curl ...)",bash <(\curl ...)), un téléchargement redirigé vers un groupe ou vers la ligne suivante (curl URL | (sh)), et des variables littérales affectées plus tôt sur la même ligne (X=curl; $X URL | sh).bash < <(echo hi),diff <(curl ...) <(curl ...)etcurl URL | jq .restent autorisées. - Les écritures de
.env. Un fichier.envnommé avec un préfixe de chemin (./.env,app/.env,/srv/app/.env), dans une liste PowerShell (cat .env.example,.env), avec un paramètre PowerShell (Get-Content -Path:.env) ou écrit via cmd.exe (type .e^nv, unités%NAME%) ou via une expansion du shell qui pourrait compléter le nom est bloqué. Les fichiers d'exemple tels que.env.examplerestent autorisés, et.env.dist,.env.defaultset.env.schemasont bloqués. - Le lanceur vérifie chaque fichier. À l'installation, le lanceur du hook enregistre le SHA-256 du code et des données sous
lib/, depackage.jsonet debin/cli.js. Chacun de ces fichiers est vérifié lorsque le hook le charge, et un fichier modifié, absent de la liste, qui est un lien ou qui se trouve en dehors du paquet arrête le hook.zn-gate checknomme un fichier modifié. Le script du lanceur lui-même, le binaire Node.js, les fichiers lus comme données et les hooks PowerShell en ligne sous Windows (Codex CLI, Cursor, Gemini CLI, Antigravity) ne sont pas couverts.
Consultez Commandes destructrices pour la liste complète.
Qu'est-ce qui change pour les équipes, zn audit et Python ?
- Équipes.
zn team status --rulesaffiche en termes simples les règles de la politique signée active de votre organisation : la version, l'identifiant de clé, la date d'expiration, et chaque règle avec ce qu'elle bloque, signale ou restreint, ainsi que la raison. Il ne fait aucun appel réseau et n'affiche aucune règle issue d'une copie qui ne se vérifie pas ou qui a expiré.zn team join -lit le jeton d'adhésion depuis l'entrée standard, de sorte qu'il reste hors de l'historique de votre shell et de la liste des processus (printf %s "$TOKEN" | zn team join -, ou définissezZN_TEAM_JOIN_TOKEN). Un jeton donné en argument fonctionne toujours. zn audit.zn audit --approveenregistre la configuration exécutable d'un projet (serveurs MCP, hooks, permissions, commandes d'assistance, scripts d'installation, etc.). Les audits suivants signalent une entrée modifiée, ajoutée ou supprimée sous le code ZNA023, par son nom uniquement. L'approbation vous appartient : la commande ne s'exécute que dans un terminal, et zn bloqueaudit --approvelorsqu'un agent l'écrit. Une nouvelle règle, ZNA022, signale un hook de typehttpqui envoie des événements d'outil à une adresse.- Claude Code.
zn hooks install claude-codeenregistre aussi les hooksConfigChangeetInstructionsLoaded. Exécutez-le à nouveau pour les ajouter. - GitHub Copilot n'est plus marqué comme expérimental.
zn hooks install copilotmet en place les hooks que VS Code, l'application GitHub Copilot et Copilot CLI partagent. Les hooks ont été exécutés de bout en bout avec Copilot CLI uniquement, et la partie VS Code est documentée, non testée dans l'application. - Python. Un check local démarre en moins de la moitié du temps qu'il prenait, car
import zn_gatene compile plus toutes les règles d'emblée. Le paquet Python masque aussi les mêmes formes de secrets que le paquet Node.js, etpython -m zn_gateexécute la commandezn-gate.
Y a-t-il des changements incompatibles ?
Pas pour la plupart des gens. Voici les changements qui peuvent arrêter quelque chose qui fonctionnait avant :
- Les options inconnues sont des erreurs.
check,doctor,status,version,test,evidence,logs,export,team status,scanetanalyzese terminent avec le code2sur une option qu'elles ne connaissent pas, et le message liste les options que la commande accepte. Auparavant, l'option était ignorée. - Réglages mal orthographiés dans
zn.json. Un réglage de la sectionsecurityouauditque zn ne connaît pas est désormais une erreur qui nomme le réglage et le réglage valide le plus proche. Dans les autres sections, c'est toujours un avertissement. - Hooks obsolètes. Si
checkindique qu'un hook est obsolète, ou qu'un lanceur n'enregistre que le runner, exécutez à nouveauzn hooks install <agent>. - Un événement de hook inconnu (un nom ou une forme que cette version ne connaît pas) est désormais bloqué sur les hooks qui peuvent bloquer, dans Claude Code, Codex CLI, ZCode et Cursor, avec un message qui demande de mettre à jour. Exécutez
zn hooks install <agent>pour obtenir le nouveau lanceur. - Si vous avez défini
ZN_HOME. Jusqu'ici, le journal de décisions, les réglages des hooks dansconfig.jsonet la liste des demandes de secrets restaient dans~/.znlorsqueZN_HOMEétait défini, tandis que les statistiques, les épingles, le coffre et la clé cloud le suivaient. Tout l'état de zn suit désormaisZN_HOME. Si la variable n'est pas définie, rien ne change.
Comment mettre à jour ?
npm install -g zn-gate@1.16.0
pip install -U zn-gate
npx -y zn-gate@1.16.0 check
La mise à jour rafraîchit les lanceurs de hooks qu'elle a écrits. Si votre gestionnaire de paquets ignore les scripts d'installation (npm install --ignore-scripts, pnpm ou bun), ou si vous avez mis à jour avec sudo, exécutez à nouveau zn hooks install <agent> pour chaque agent que vous utilisez. check vous indique lesquels sont concernés. Si vous utilisez le plugin Claude Code, exécutez claude plugin update zn-gate@usezn et démarrez une nouvelle session.
Si vous avez déjà défini ZN_HOME, déplacez evidence.jsonl et requests.jsonl de ~/.zn vers ce dossier, et copiez-y aussi la partie hooks de config.json. Ces trois éléments restaient auparavant dans ~/.zn, et zn les cherche désormais dans le dossier ZN_HOME.
La liste complète se trouve dans le journal des modifications.